
ChatGPT e gli altri strumenti di AI generativa sono già entrati nel lavoro quotidiano di molte aziende. Spesso senza un progetto ufficiale, senza licenze acquistate centralmente e, soprattutto, senza che qualcuno abbia stabilito con quali dati possano essere utilizzati.
È un fenomeno abbastanza semplice da spiegare. Questi strumenti fanno risparmiare tempo: aiutano a scrivere una mail, sintetizzare un documento, tradurre un testo, analizzare informazioni o preparare una presentazione. Se l’azienda non mette a disposizione un’alternativa, è naturale che alcune persone inizino a utilizzare ciò che trovano online.
Il problema nasce quando questo utilizzo rimane fuori dal controllo dell’organizzazione.
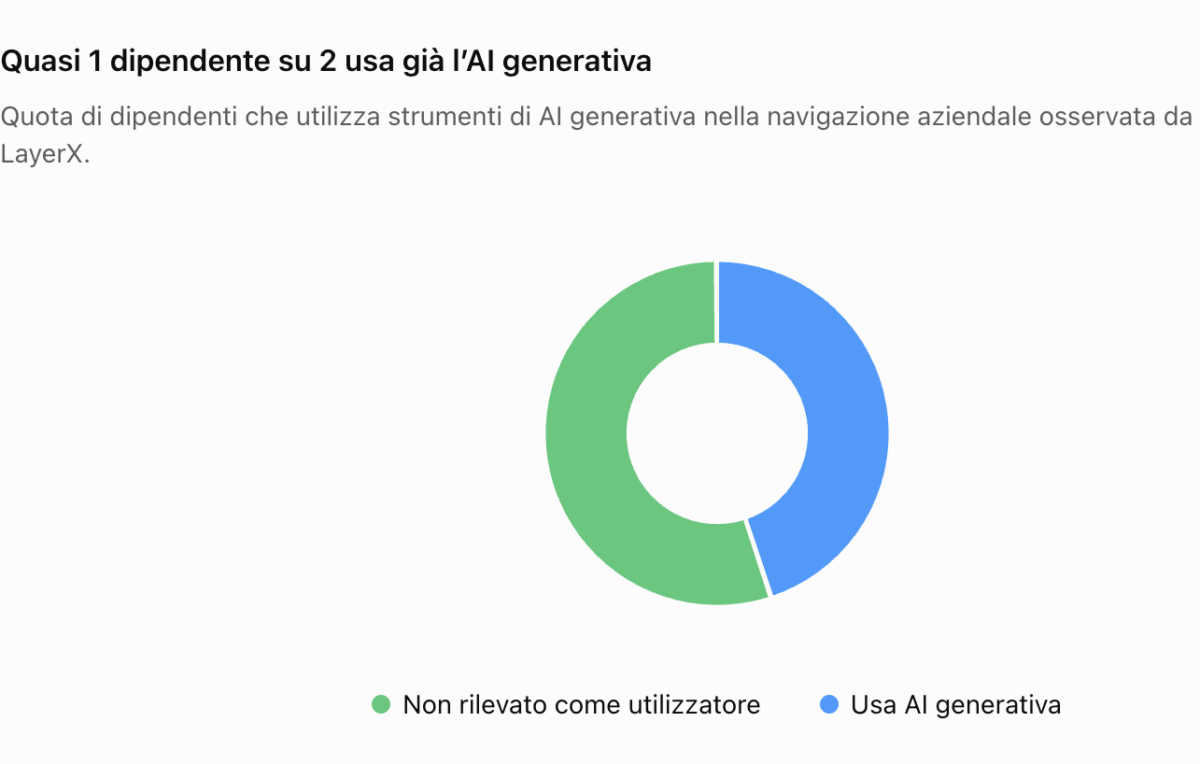
Secondo i dati raccolti da LayerX sulla navigazione aziendale il 45% dei dipendenti usa strumenti di AI generativa
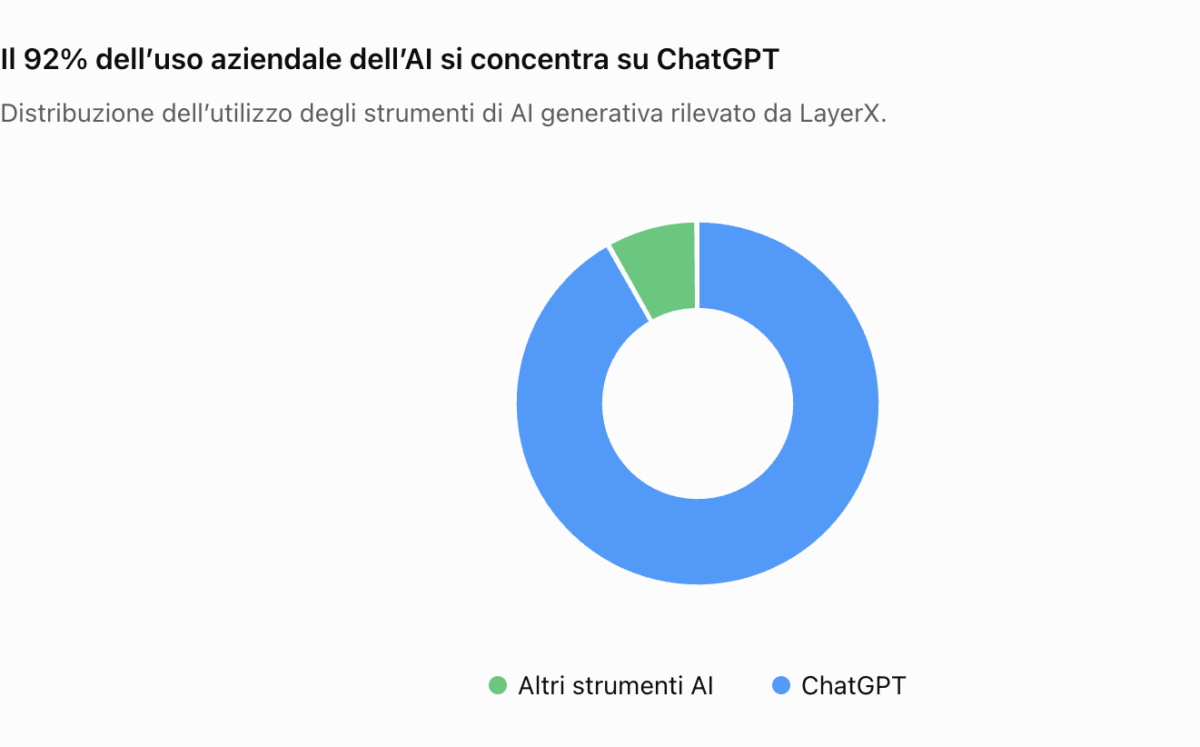
il 92% di tutto l’uso aziendale di AI si concentra su un solo strumento: ChatGPT
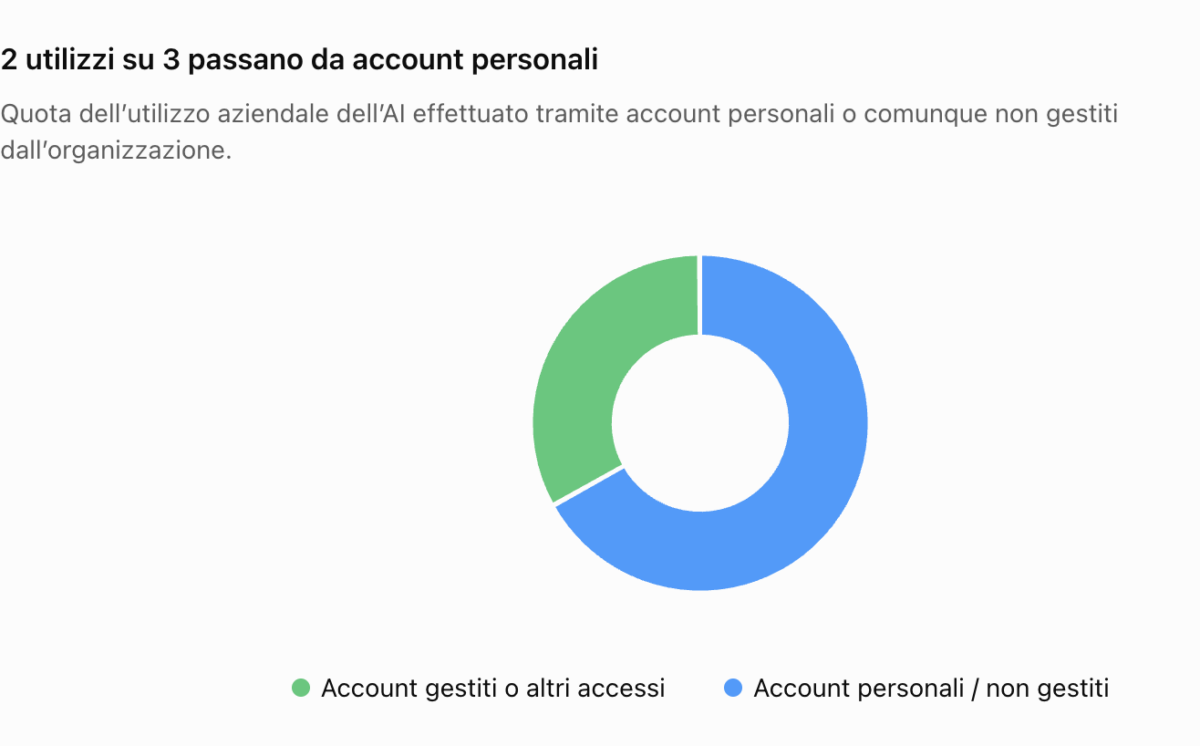
il 67% di quell’uso passa da account personali non gestiti
Quindi, prima ancora di chiedersi se adottare ChatGPT o un’altra piattaforma, molte organizzazioni dovrebbero capire come l’AI viene già utilizzata al proprio interno.
Non è solo una questione di cybersecurity. Entrano in gioco protezione dei dati, proprietà intellettuale, controllo degli accessi, qualità degli output, conformità normativa e capacità dell’azienda di ricostruire come è stato prodotto un determinato contenuto.
In questo articolo mettiamo in fila che cosa comporta avere ChatGPT in azienda (o un altro AI provider) senza una strategia esplicita: cosa distingue un account personale da un contratto aziendale, quali sono i rischi concreti, cosa chiedono oggi GDPR e AI Act a chi usa l’AI senza svilupparla, e quali decisioni conviene prendere prima di scrivere una policy.
Un account personale e un servizio aziendale non sono la stessa cosa
Dal punto di vista dell’utente, la differenza può sembrare minima. L’interfaccia è la stessa, il modello può essere lo stesso e anche il risultato ottenuto può essere molto simile.
Per l’azienda cambia invece quasi tutto: conta sapere se i contenuti inseriti vengono utilizzati per migliorare o addestrare i modelli, per quanto tempo vengono conservati, dove vengono trattati e quali soggetti possono accedervi. Se vengono trattati dati personali, bisogna anche capire quale rapporto contrattuale esiste con il fornitore e se sono previsti trasferimenti fuori dall’Unione Europea.
C’è poi un problema molto più pratico: chi controlla l’account.
Se un dipendente utilizza un account personale, l’organizzazione non può normalmente revocarlo quando la persona cambia ruolo o lascia l’azienda, non può applicare le proprie politiche di autenticazione e non ha visibilità sulla cronologia delle conversazioni.
È qui che il tema smette di essere “quale modello è migliore?” e diventa una questione di governance.
Vediamo meglio i rischi dell’uso dell’AI in azienda senza strategia.
1. Il primo rischio riguarda i dati
Usare un assistente AI significa quasi sempre fornirgli del contesto.
È proprio ciò che lo rende utile.
Per migliorare una proposta commerciale bisogna incollare almeno una parte della proposta. Per riassumere un contratto bisogna caricare il contratto. Per farsi aiutare su un problema software è facile finire per condividere porzioni di codice, configurazioni o log.
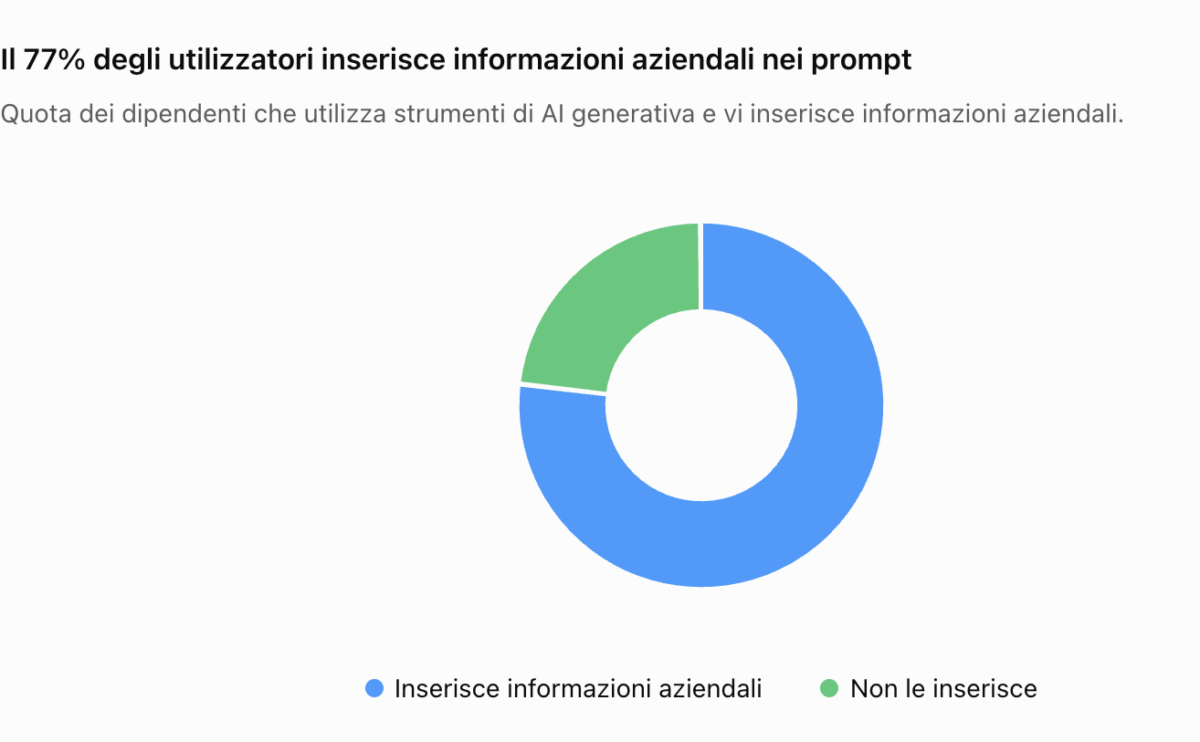
Secondo il LayerX Enterprise AI & SaaS Data Security Report 2025, il 77% dei dipendenti che utilizza questi strumenti inserisce informazioni aziendali nei prompt e gran parte di questi passaggi avviene attraverso account personali.
Non significa che ogni utilizzo sia necessariamente pericoloso. Significa però che l’azienda dovrebbe decidere quali informazioni possono essere condivise e quali devono rimanere all’interno del proprio perimetro.
Listini riservati, contratti, dati dei clienti, informazioni sui dipendenti, codice sorgente o documentazione interna non possono essere trattati allo stesso modo di un comunicato stampa già pubblicato sul sito.
Senza regole e strumenti adeguati, questa distinzione viene lasciata alla sensibilità del singolo utente.
2. Quando entrano in gioco dati personali, il problema diventa anche GDPR
Basta poco perché un prompt contenga dati personali.
Un nome in una mail, un curriculum da sintetizzare, una conversazione con un cliente, un ticket di assistenza o un documento amministrativo possono essere sufficienti.
In questi casi l’organizzazione rimane responsabile del trattamento e deve poter spiegare perché quei dati vengono trattati, da chi, con quali misure di sicurezza e sulla base di quale rapporto con il fornitore.
Con uno strumento utilizzato autonomamente tramite un account personale, ricostruire queste informazioni può diventare molto difficile.
Le sanzioni previste dall’articolo 83 del GDPR possono arrivare fino a 20 milioni di euro o al 4% del fatturato mondiale annuo. Ma nella gestione quotidiana il problema può manifestarsi molto prima: per esempio quando un cliente chiede dove vengono trattati i propri dati oppure quando un audit richiede di documentare quali strumenti vengono utilizzati dall’organizzazione.
3. Gli account personali creano anche un problema di sicurezza
Le aziende hanno investito negli ultimi anni in Single Sign-On, autenticazione multifattore, gestione centralizzata degli utenti e procedure di revoca degli accessi.
Un account personale può bypassare tutto questo.
Le conversazioni possono restare associate a un indirizzo privato, gli accessi non seguono necessariamente le policy aziendali e l’azienda può non avere alcuna possibilità di intervenire se il rapporto con quella persona termina.
Un’attenzione particolare va riservata anche alle estensioni del browser basate su AI. Alcune, per offrire funzioni contestuali, richiedono permessi molto ampi sulle pagine visitate. Questo può significare accesso a CRM, gestionali, piattaforme amministrative o altri sistemi aziendali aperti nel browser.
4. C’è poi il problema di capire da dove arriva una risposta
Un testo generato da ChatGPT può sembrare perfettamente plausibile e, nella maggior parte dei casi d’uso quotidiani, questo è sufficiente.
La situazione cambia quando quel testo entra in un processo aziendale.
Una risposta a un cliente, una procedura interna, una parte di un’offerta o un documento destinato a una gara possono richiedere qualcosa in più della semplice plausibilità.
Bisogna poter ricostruire almeno quali informazioni sono state utilizzate, quali fonti hanno contribuito alla risposta e quale sistema ha generato il risultato.
Se tutto è avvenuto all’interno di una conversazione personale, queste informazioni possono non essere disponibili all’organizzazione.
È il motivo per cui, nei sistemi che portiamo in produzione, insistiamo tanto sulla osservabilità e sulla citazione delle fonti: non è un vezzo tecnico, è ciò che rende un output difendibile.
5. Anche i costi diventano difficili da vedere
La diffusione non coordinata dell’AI produce spesso una situazione curiosa: l’azienda pensa di non avere ancora investito nell’intelligenza artificiale, mentre in realtà sta già pagando diversi strumenti.
Un abbonamento viene rimborsato a un dipendente, un altro viene acquistato direttamente da un reparto, un terzo viene inserito nella carta aziendale.
Il problema non è soltanto economico.
Ogni gruppo finisce per costruire il proprio modo di lavorare, spesso utilizzando strumenti diversi per svolgere attività molto simili. Ciò che funziona in un reparto rimane confinato lì e l’organizzazione perde la possibilità di standardizzare processi, competenze e automazioni.
In altre parole, l‘AI viene adottata comunque, ma senza beneficiare delle economie di scala che dovrebbe creare.
Cosa chiede l’AI Act a chi usa l’AI, non solo a chi la sviluppa
Un equivoco diffuso è che l’AI Act riguardi i fornitori di tecnologia. Una parte degli obblighi ricade invece sugli utilizzatori, cioè su qualunque organizzazione che usi sistemi di AI nella propria attività. Ecco il quadro aggiornato a settembre 2026, dopo le modifiche introdotte dal Regolamento (UE) 2026/1744, il Digital Omnibus sull’IA entrato in vigore a fine luglio 2026.
- Alfabetizzazione (art. 4), dal 2 febbraio 2025. Fornitori e utilizzatori devono adottare misure per sviluppare un livello adeguato di competenza sull’AI nel personale e in chi opera per loro conto. Il Digital Omnibus ha trasformato questo obbligo da obbligo di risultato a obbligo di mezzi: non si deve più garantire un livello, si devono adottare misure documentabili.
- Trasparenza (art. 50), dal 2 agosto 2026. Le persone devono sapere quando stanno interagendo con un sistema di AI, e i contenuti sintetici vanno etichettati. Riguarda da vicino chi usa l’AI nelle interazioni con clienti e cittadini: abbiamo dedicato a questo punto una checklist di trasparenza specifica.
- Sistemi ad alto rischio, rinviati. Le scadenze per i sistemi dell’Allegato III, che comprendono usi in ambito occupazione, istruzione, accesso a servizi essenziali e credito, si sono spostate al 2 dicembre 2027; quelle per i sistemi integrati in prodotti già regolati al 2 agosto 2028. Il rinvio riguarda i termini, non la sostanza degli obblighi.
- Nuovi divieti, dal 2 dicembre 2026. Il Digital Omnibus ha aggiunto alle pratiche vietate la generazione di immagini intime non consensuali e di materiale di abuso su minori.
Il quadro normativo è in movimento e va verificato alla data in cui prendete le vostre decisioni, ma la direzione è chiara e non dipende dai rinvii: l’onere della prova sta su chi usa l’AI. Un’organizzazione che non sa quali sistemi vengono usati al suo interno non può documentare nulla. In Italia, secondo l’Osservatorio Artificial Intelligence del Politecnico di Milano, oltre un’azienda su due ha avviato iniziative di alfabetizzazione, ma solo il 15% ha in corso un progetto strutturato di adeguamento.
🚩 Red flag: se alla domanda “quali sistemi di AI usa la nostra organizzazione?” non esiste un elenco scritto e aggiornato, nessuna delle misure previste dall’AI Act è dimostrabile, indipendentemente da quanto sia ben scritta la vostra policy.
La policy dovrebbe arrivare dopo il censimento, non prima
Quando un’organizzazione prende consapevolezza del fenomeno, la prima reazione è spesso scrivere una policy.
È comprensibile, ma rischia di essere il punto di partenza sbagliato.
Prima sarebbe utile fotografare ciò che succede già oggi: quali strumenti vengono utilizzati, da quali persone o reparti, tramite quali account e soprattutto con quali categorie di dati.
Solo a quel punto diventa possibile stabilire regole realistiche.
Una buona governance dovrebbe chiarire almeno quali informazioni non possono essere inserite in strumenti esterni, quali sistemi sono autorizzati, come devono essere gestite le identità e quali attività richiedono una verifica umana prima che l’output venga utilizzato.
Non tutte le attività, infatti, presentano lo stesso livello di rischio.
Chiedere a un modello di sintetizzare un articolo pubblico non è equivalente a utilizzarlo per valutare un candidato, rispondere automaticamente a un cliente o elaborare informazioni riservate.
Anche la responsabilità deve essere chiara. Legal, IT, Security e HR possono contribuire alla definizione delle regole, ma serve qualcuno che abbia la responsabilità di tenere insieme il quadro.
E soprattutto deve esistere un’alternativa concreta.
Dire alle persone di non utilizzare strumenti personali funziona molto poco se l’organizzazione non mette a disposizione qualcosa che consenta di ottenere gli stessi benefici in modo controllato.
Comprare licenze aziendali risolve solo una parte del problema
Passare dagli account personali a licenze aziendali è un passo importante.
Permette di migliorare la gestione degli utenti, definire condizioni contrattuali più adatte a un contesto professionale e ottenere maggiori garanzie sul trattamento dei dati.
Ma non equivale ancora a costruire una strategia AI.
Restano da decidere chi può utilizzare determinati modelli, quali dati possono essere messi a disposizione, come collegare l’AI alla conoscenza interna, quali applicazioni e sistemi aziendali può interrogare e come tracciare le attività svolte.
Quando l’utilizzo cresce, la differenza tra “avere alcune licenze AI” e “avere una piattaforma AI aziendale” diventa sempre più evidente.
Da dove partire: le cinque decisioni da prendere
- Quali dati possono uscire e quali no. Due o tre categorie, non venti. È la regola che le persone ricorderanno davvero, e a differenza di un elenco di strumenti approvati non invecchia ogni trimestre.
- Con quale identità si accede. Decidere che l’AI si usa con le credenziali aziendali risolve in un colpo solo revoca, tracciabilità e responsabilità.
- Quali attività vanno approvate prima. Riassumere un documento pubblico e generare una risposta a un cliente hanno profili di rischio diversi: separate le attività a basso rischio, che potete liberalizzare subito, da quelle che richiedono una verifica umana.
- Chi risponde di cosa. Un referente unico per l’AI, con Legal, IT e HR intorno al tavolo. È il punto su cui in Italia si registra il ritardo maggiore, visto che solo il 9% delle grandi imprese ha una governance con responsabilità definite.
- Quale alternativa offrite, e da quando. Ogni settimana che passa tra la regola e lo strumento è una settimana in cui l’uso continua fuori dal perimetro.
FAQ: ChatGPT in azienda
Usare ChatGPT in azienda è illegale?
No. Non esiste alcun divieto di usare strumenti di AI generativa al lavoro. Diventano problematici gli usi specifici: trattare dati personali senza base giuridica e senza un contratto adeguato con il fornitore, far uscire informazioni riservate, o impiegare l’AI in processi che rientrano tra quelli ad alto rischio senza le garanzie previste. La differenza la fa il come, non il se.
Basta una policy scritta per essere a posto?
Una policy è necessaria ma non sufficiente. Se non è accompagnata da uno strumento approvato, da controlli sugli accessi e da tracciabilità dell’uso, resta una dichiarazione d’intenti. Peggio ancora, una policy che vieta un uso che poi continua indisturbato crea una distanza documentata tra ciò che l’azienda dichiara e ciò che fa.
Se compriamo le licenze aziendali di uno strumento, il problema è risolto?
Risolve la parte contrattuale, ma non risolve il resto. Restano aperti il governo dei permessi (chi può usare cosa, su quali dati), l’accesso alla conoscenza aziendale, la tracciabilità degli output e il legame con i sistemi dove il lavoro avviene davvero. Molte organizzazioni scoprono a questo punto che serve una piattaforma, non un abbonamento.
I nostri dati escono dall’Europa?
Dipende dal fornitore e dal piano, ed è una delle quattro domande da porre prima. La localizzazione dei dati non è solo una questione di conformità formale: determina quali autorità possono accedervi e con quali procedure. Abbiamo approfondito il tema in Data residency e data sovereignty in UE.
Da dove si comincia se non abbiamo ancora nulla?
Da un censimento onesto dell’uso reale, seguito da una mappa dei dati e da un progetto pilota su un reparto con casi d’uso chiari. L’ordine conta: le organizzazioni che partono dalla policy senza aver misurato l’uso scrivono quasi sempre regole che non hanno nessun rapporto con quello che accade davvero.
Conclusione
Per molte organizzazioni il primo passo non richiede un progetto enorme.
Serve innanzitutto capire cosa sta già succedendo.
Da lì si può mappare quali dati vengono utilizzati, individuare i casi d’uso più frequenti e scegliere un primo gruppo di persone con cui sperimentare un ambiente controllato.
La policy può essere costruita sulla base di quello che emerge, invece di provare a prevedere a tavolino ogni possibile utilizzo dell’intelligenza artificiale.
È una differenza importante.
L’obiettivo non dovrebbe essere impedire alle persone di utilizzare strumenti che migliorano concretamente il loro lavoro. Dovrebbe essere fare in modo che possano utilizzarli senza dover scegliere autonomamente, ogni volta, dove finisce la produttività e dove comincia il rischio.
In molte aziende l’adozione dell’AI è già iniziata. Semplicemente è avvenuta dal basso, una persona e un account alla volta.
Costruire una strategia AI significa riportare questa adozione dentro un perimetro aziendale: con strumenti gestiti, regole comprensibili, identità controllate e una visione comune su come l’intelligenza artificiale può entrare nei processi.
Ed è probabilmente questo il passaggio più importante: non decidere se le persone debbano usare l’AI, ma creare le condizioni perché possano usarla bene.
Parla con un esperto Userbot → È gratuito
Questo articolo fa parte della serie dedicata all’AI che è già dentro le aziende: trovate il quadro del fenomeno in Shadow AI: cos’è e perché sta diventando un problema.