
Mettiamo caso che un venerdì pomeriggio hai davanti un capitolato di gara di 80 pagine e lunedì mattina devi consegnare la risposta.
Apri il browser, copi il documento e lo incolli nel tuo assistente AI personale. Gli chiedi di estrarre i requisiti principali, individuare le scadenze e preparare una prima sintesi.
Dieci minuti dopo hai una bozza che ti avrebbe richiesto almeno un’ora.
Hai appena trovato un modo intelligente per lavorare meglio.
E, allo stesso tempo, potresti aver appena trasferito un documento riservato fuori dal perimetro aziendale, verso un servizio che l’azienda non ha valutato, senza sapere esattamente come verranno trattati quei dati e senza lasciare una traccia nei sistemi IT.
Questa è Shadow AI.
Non è necessariamente un comportamento scorretto. Non significa che qualcuno voglia aggirare le regole. Nella maggior parte dei casi significa semplicemente che una persona ha trovato uno strumento utile prima che l’azienda riuscisse a offrirgliene uno altrettanto efficace.
Ed è proprio questo che rende il fenomeno difficile da gestire.
In questo articolo vediamo cos’è la Shadow AI, perché si sta diffondendo così rapidamente, quanto è comune, quali rischi porta alle aziende e soprattutto come individuarla e governarla senza trasformare l’AI in qualcosa che le persone hanno paura di usare.
Cos’è la Shadow AI?
Con Shadow AI si intende l’uso di strumenti di intelligenza artificiale per attività lavorative senza che l’azienda li abbia approvati, valutati, governati o anche solo censiti. È il parente stretto della Shadow IT, il fenomeno per cui i reparti si procuravano software e servizi cloud scavalcando l’IT, ma con due differenze che la rendono più insidiosa.
La prima: la Shadow IT richiedeva almeno una carta di credito e una registrazione. La Shadow AI richiede una scheda del browser.
La seconda, più importante: mentre un servizio cloud non autorizzato di solito ospita dati, uno strumento di AI generativa li assorbe. Ciò che viene incollato in un prompt può finire nei log del fornitore, essere conservato per periodi che nessuno ha negoziato, condiviso con terze parti e, a seconda dei termini di servizio del piano gratuito, contribuire all’addestramento dei modelli.
In altre parole, il dato diventa l’input necessario per ottenere il risultato.
Il problema, quindi, non è semplicemente “usare ChatGPT” o “usare l’AI”.
Il problema è usare l’AI senza sapere cosa succede dietro quel prompt.
Shadow AI: alcuni esempi concreti
La Shadow AI può assumere forme molto diverse e spesso non assomiglia affatto a un progetto IT.
Può essere:
1. Un account personale
Un dipendente utilizza il proprio account personale su un servizio di AI per: riassumere documenti, scrivere email, tradurre testi, analizzare file, generare presentazioni, rivedere contratti, scrivere codice.
Insomma, un giovane assistente sempre a disposizione.
2. Un’estensione del browser
Un’estensione installata per riassumere una pagina web o migliorare un testo può avere accesso al contenuto delle pagine visitate.
Se viene utilizzata sul browser aziendale, la domanda diventa: chi può leggere quei contenuti?
3. L’AI integrata in un software già approvato
Un’organizzazione può aver approvato un determinato software, ma non necessariamente tutte le sue funzionalità AI.
Un aggiornamento può introdurre: assistenti generativi, funzionalità di riepilogo, copiloti, analisi automatizzate, agenti AI.
Il software è autorizzato. La nuova funzionalità potrebbe non esserlo. I dati dove vanno? Chi li usa? Per fare cosa?
4. Un piccolo script costruito internamente
Un dipendente può creare un’automazione che utilizza le API di un modello AI.
Magari funziona benissimo e ha risolto un problema aziendale.
Ma se la chiave API è personale, non esiste logging centralizzato e nessuno ha valutato quali dati vengono inviati al modello, siamo nuovamente davanti a Shadow AI.
Perché è esplosa, e perché non è colpa dei dipendenti
Vale la pena dirlo subito, perché cambia il modo di affrontare il problema: la Shadow AI non nasce da un comportamento scorretto, nasce da un vuoto. Le persone hanno trovato uno strumento che fa risparmiare loro mezz’ora al giorno e l’azienda, nella maggior parte dei casi, non ha ancora messo a disposizione un’alternativa altrettanto immediata.
Il beneficio è immediato e personale. Il rischio, invece, è spesso invisibile e collettivo.
Ci sono tre acceleratori che spiegano la velocità del fenomeno.
Per prima cosa, gli strumenti di AI generativa hanno una curva di adozione senza attriti: non serve un progetto, un budget o un’integrazione, serve saper scrivere. Il secondo punto è il beneficio immediato e personale, mentre il rischio è differito e collettivo, quindi il calcolo costi-benefici del singolo porta quasi sempre alla stessa conclusione. E infine, il confine tra uso personale e professionale, su un browser aziendale, è diventato praticamente invisibile.
La conseguenza è che la Shadow AI non si risolve con un richiamo disciplinare o con un processo in 5 step. Si risolve dando alle persone un modo migliore di fare la stessa cosa, dentro un perimetro che l’azienda controlla. Ci torniamo alla fine.
Quanto è diffusa davvero la Shadow AI: i numeri
I dati disponibili raccontano una storia coerente e mostrano che non si tratta di un fenomeno marginale.
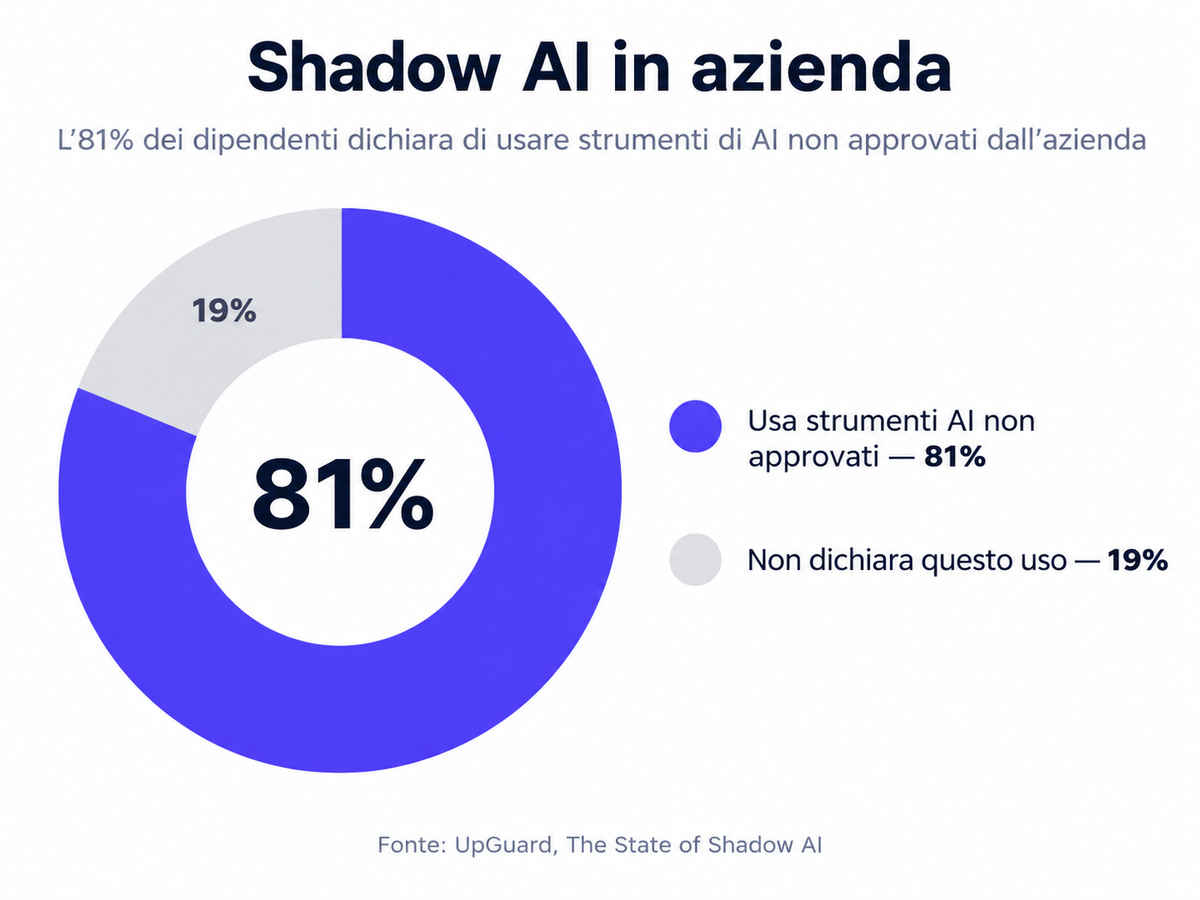
- 81% dei dipendenti dichiara di usare strumenti di AI non approvati dall’azienda, e la percentuale sale all’88% tra i responsabili della sicurezza. Il dato viene dal report The State of Shadow AI di UpGuard, su un campione di 500 security leader e 1.000 dipendenti a livello globale.
- 77% dei dipendenti incolla dati aziendali nei prompt di strumenti di AI generativa, e l’82% di questi incollaggi avviene da account personali. Secondo lo stesso studio, in media si tratta di 14 incollaggi al giorno verso account non aziendali, di cui almeno tre contengono informazioni sensibili. Sono numeri rilevati dalla telemetria reale dei browser aziendali, non da un sondaggio: fonte LayerX, Enterprise AI and SaaS Data Security Report 2025.
- In Italia il quadro è lo stesso. Secondo l’Osservatorio Artificial Intelligence del Politecnico di Milano (dati 2025, diffusi a febbraio 2026), il 47% dei lavoratori usa strumenti di AI in azienda, ma solo il 19% degli utilizzatori dichiara di usare esclusivamente strumenti aziendali. Tutto il resto, per definizione, è Shadow AI.
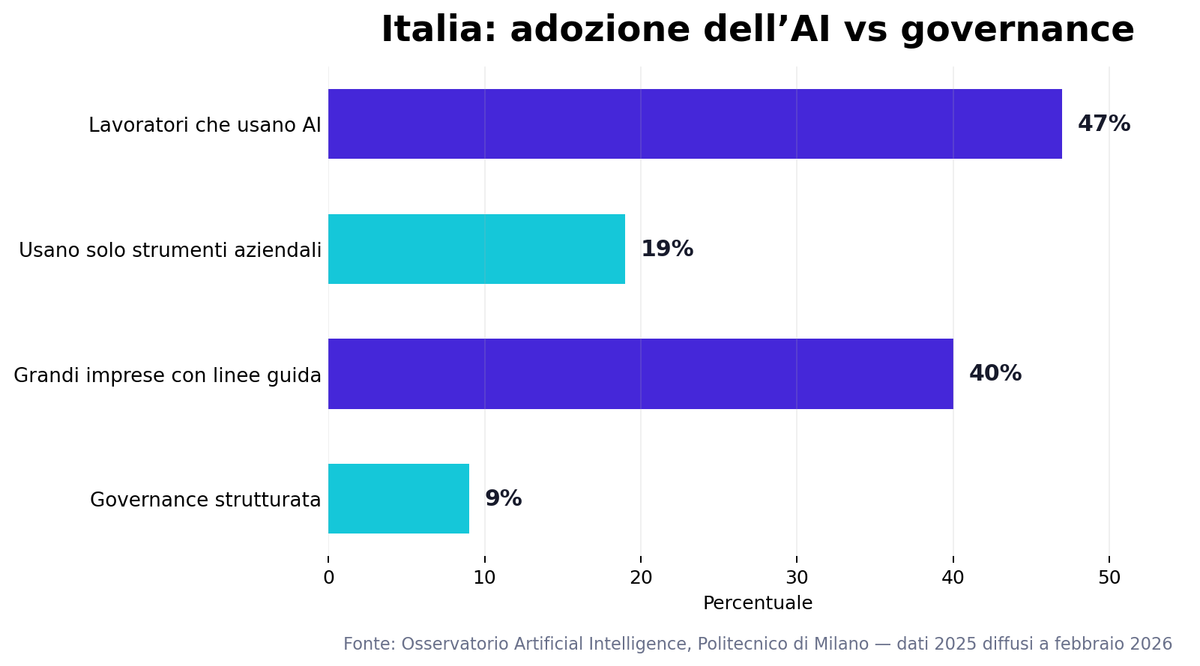
Lo stesso Osservatorio misura il divario che rende il fenomeno un problema di governo e non di tecnologia: quattro grandi imprese su dieci hanno definito linee guida sull’uso dell’AI, ma appena il 9% ha una governance strutturata, con responsabilità delineate e iniziative allineate agli obiettivi aziendali. In mezzo c’è una fascia molto ampia di organizzazioni che hanno scritto una regola e si sono fermate lì.
“Ma i dipendenti quale AI stanno usando, per fare cosa e con quali dati?”
I quattro rischi che la Shadow AI porta in azienda
1. Dati e proprietà intellettuale che escono dal perimetro
È il rischio più intuitivo, evidente e il più difficile da rimediare, perché non esiste un pulsante per riportare indietro un documento incollato. Listini, codice sorgente, dati di clienti e dipendenti, bozze contrattuali, verbali di consiglio: tutto ciò che entra in un prompt esce dal perimetro. Il punto non è che il fornitore sia inaffidabile, ma che nessuno in azienda ha letto e negoziato i termini con cui quel dato viene trattato, conservato e usato.
2. Conformità: GDPR e AI Act
Se in quei prompt finiscono dati personali, l’azienda resta titolare del trattamento anche quando il trattamento avviene su uno strumento che non ha autorizzato. Mancano la base giuridica, l’informativa, il contratto con il responsabile, la valutazione dei trasferimenti extra UE. Le sanzioni previste dall’art. 83 del GDPR arrivano fino a 20 milioni di euro o al 4% del fatturato annuo mondiale, a seconda di quale importo sia più elevato.
Sul fronte AI Act c’è un obbligo che riguarda già oggi chiunque usi sistemi di AI, non solo chi li sviluppa: l’art. 4 sull’alfabetizzazione, applicabile dal 2 febbraio 2025, chiede a fornitori e utilizzatori di adottare misure che sviluppino un livello adeguato di competenza nel personale che usa l’AI per loro conto. Il Regolamento (UE) 2026/1744, il cosiddetto Digital Omnibus sull’IA entrato in vigore a fine luglio 2026, ne ha ammorbidito la formulazione, spostandolo da obbligo di risultato a obbligo di mezzi, ma non lo ha eliminato. Difficile sostenere di aver formato le persone su strumenti che l’azienda non sa nemmeno di avere in casa.
3. Proprietà intellettuale e know-how
C’è poi un rischio spesso sottovalutato: la proprietà intellettuale.
Pensiamo a un’azienda che inserisce in un modello generativo una nuova architettura software, una bozza di brevetto, una strategia commerciale o una proposta tecnica.
Anche se il dipendente lo fa con le migliori intenzioni, l’azienda deve sapere dove sta andando quel patrimonio informativo.
Per molte organizzazioni questo è un rischio strategico prima ancora che tecnologico.
4. Sicurezza e accessi
Un account personale non passa dal single sign-on, non eredita le politiche di password, non si disattiva il giorno in cui la persona lascia l’azienda. Le conversazioni restano lì, insieme ai documenti che contengono. A questo si aggiunge la superficie di attacco delle estensioni del browser, che spesso chiedono il permesso di leggere il contenuto di ogni pagina visitata.
5. Qualità e affidabilità delle decisioni
È il rischio di cui si parla meno e che nella pratica genera più danni silenziosi. Un output prodotto da uno strumento non governato non ha fonti verificabili, non ha un registro di cosa è stato chiesto e con quali documenti, non ha un controllo di qualità. Quando quel testo diventa un’offerta al cliente, una risposta a un ente o un documento tecnico, l’azienda si assume una responsabilità su un contenuto di cui non può ricostruire la genesi.
Perché la Shadow AI non compare nei vostri log
Questa è forse la parte più sorprendente.
Un’azienda può avere firewall, sistemi di identity management, EDR, SIEM e strumenti di monitoraggio molto sofisticati e comunque avere una visibilità limitata sulla Shadow AI.
Quasi sempre è un problema di strumenti di misura.
L’uso avviene dentro il browser, su traffico HTTPS verso domini che nessuno blocca, con account personali che non compaiono in nessuna anagrafica aziendale e senza acquisti da intercettare, perché i piani gratuiti non passano dall’ufficio acquisti. Un firewall vede una connessione verso un dominio legittimo. Il sistema di gestione delle identità non vede nulla, perché non c’è nessuna identità aziendale coinvolta. La spesa è zero, quindi non compare nemmeno nei controlli di budget che di solito fanno emergere la Shadow IT.
🚩 Red flag: se alla domanda “quanti strumenti di AI vengono usati nella nostra azienda?” la risposta è un numero preciso ottenuto contando le licenze acquistate, quel numero misura la spesa, non l’uso.
Da dove si comincia: misurare prima di decidere
La tentazione, davanti a questo fenomeno, è chiudere: bloccare i domini, vietare l’uso, mettere una firma su una policy. È la reazione più comune, ed è anche quella che in Italia sta già mostrando i suoi limiti, visto che il 24% delle grandi imprese vieta gli strumenti di AI generativa non forniti dall’organizzazione mentre solo il 19% di chi usa l’AI si limita agli strumenti aziendali. Ne parleremo in modo più approfondito nel prossimo articolo di questa serie, dedicato al perché vietare l’AI non funziona.
Prima di decidere qualsiasi cosa, però, serve capire cosa sta succedendo.
- Misurare l’uso reale. Non con un sondaggio anonimo, che sottostima sempre, ma guardando il traffico verso i domini dei principali servizi di AI e chiedendo ai responsabili di reparto quali attività oggi passano da lì. L’obiettivo non è individuare colpevoli, ed è importante dirlo esplicitamente alle persone, altrimenti il dato che tornerà indietro sarà falso. Quello che serve, infatti, è mappare gli strumenti: non solo chatbot, ma anche copiloti e agenti; strumenti di trascrizione, traduzione e riassunto; generatori di immagini; estensioni AI nei browser.
- Classificare per rischio, non per strumento. Riassumere un articolo pubblico e riscrivere un contratto sono due attività diverse anche se passano dalla stessa interfaccia. La mappa che serve incrocia il tipo di dato con il tipo di attività. Questa classificazione è molto più utile di un semplice elenco di strumenti. Lo stesso strumento può essere utilizzato per un’attività a rischio molto basso e, cinque minuti dopo, per un’attività ad alto rischio. Per questo una governance efficace della Shadow AI dovrebbe partire dalla combinazione: strumento + dato + finalità + persona + contesto.
Come gestire la Shadow AI senza bloccare l’innovazione?
A questo punto arriva la domanda più difficile: cosa deve fare un’azienda? Bloccare tutto? Lasciare fare?
Pare banale, ma la risposta è nessuna delle due.
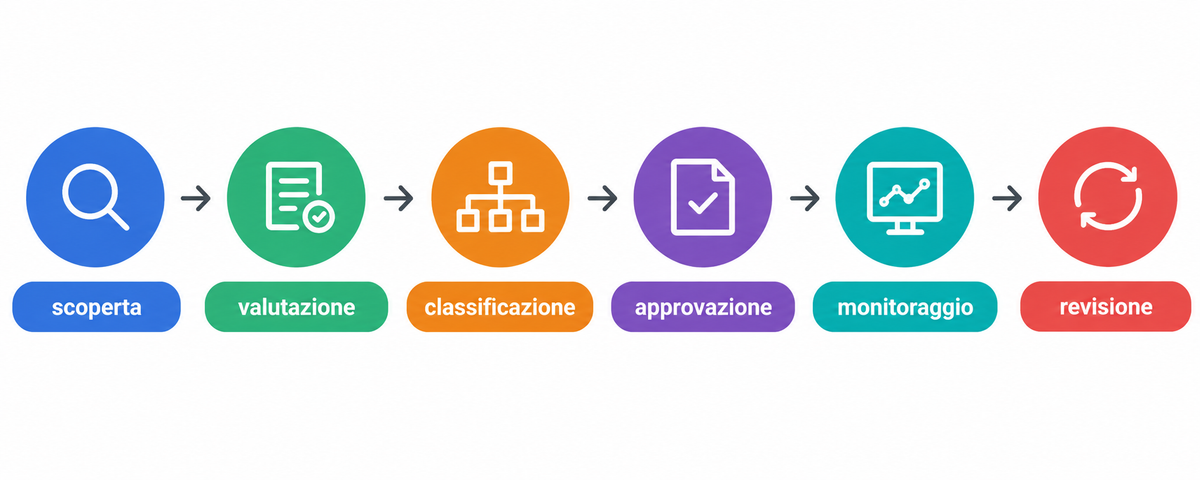
L’obiettivo dovrebbe essere trasformare l’uso spontaneo dell’AI in uso governato.
Offrire l’alternativa prima della regola:
- Uno strumento approvato che sia altrettanto semplice e garantisca il nuovo livello di efficienza a cui ci si è abituati.
- Una policy aziendale chiara e che non presupponga l’essere esperti di compliance.
- Una formazione efficace sull’AI generativa, gli strumenti approvati e i processi automatizzabili (seguendo anche le direttive dell’AI Act).
- Un processo attivo e continuo che guidi la governance dell’AI e che misuri continuamente.
Cosa abbiamo visto nelle aziende che ci lavorano da anni
Portiamo AI in produzione in aziende e pubbliche amministrazioni italiane dal 2016, e il passaggio dalla Shadow AI a un uso governato lo abbiamo visto avvenire diverse volte. Due cose ci hanno colpito più delle altre.
La prima è che l’ampiezza del fenomeno emerge solo quando si smette di trattarlo come una violazione. Nelle organizzazioni dove la rilevazione è stata presentata come un censimento e non come un’ispezione, i casi d’uso dichiarati sono stati molti di più, e migliori: sono venuti fuori automatismi costruiti da singole persone che valeva la pena adottare, non spegnere.
La seconda è che la variabile decisiva non è tecnica. Quando l’alternativa governata è più scomoda dello strumento personale perde. Le persone non scelgono lo strumento più conforme, scelgono quello che le fa arrivare a fine giornata. Qualsiasi strategia di adozione dell’AI che ignori questo dato parte già perdente.
Shadow AI: da rischio a segnale di innovazione
C’è infine un modo diverso di guardare al fenomeno.
La Shadow AI è certamente un rischio.
Ma è anche un segnale.
Se decine o centinaia di persone stanno utilizzando spontaneamente l’AI per scrivere, analizzare, sintetizzare, programmare o automatizzare attività, stanno mostrando all’azienda dove esiste una domanda reale.
È una forma di innovazione dal basso.
Il compito dell’organizzazione non dovrebbe essere semplicemente spegnerla. Dovrebbe essere capire quali di quei casi d’uso meritano di entrare nel perimetro aziendale.
In altre parole: la Shadow AI può diventare la mappa dei casi d’uso che l’azienda non ha ancora formalizzato.
Conclusione
La Shadow AI è una cattiva notizia travestita da buona notizia.
La cattiva è che una parte consistente del lavoro quotidiano sta già passando da strumenti che l’azienda non controlla, non registra e non ha valutato. La buona è che questo dimostra qualcosa che di solito costa mesi di change management ottenere: le persone vogliono usare l’AI e hanno già capito dove serve.
La domanda utile, quindi, non è se fermarla. È quanto ci mettete a offrire un posto dove quella stessa cosa si possa fare in sicurezza, con i log, i controlli e le regole che la vostra azienda deve poter dimostrare. Chi ci arriva prima non elimina solo un rischio: si ritrova con una mappa dei casi d’uso già validata dalle persone che quel lavoro lo fanno tutti i giorni.
📥 Guida alla Shadow AI
Abbiamo creato una breve guida alla Shadow AI: cos’è, perché i dipendenti usano strumenti AI non approvati, quali rischi corre l’azienda e dove cominciare per governarla. Lasciaci l’email e te la inviamo.
FAQ sulla Shadow AI
Che cos’è la Shadow AI?
La Shadow AI è l’utilizzo di strumenti di intelligenza artificiale per attività lavorative senza che tali strumenti siano stati approvati, valutati o governati dall’organizzazione.
Qual è la differenza tra Shadow AI e Shadow IT?
La Shadow IT riguarda in generale software, servizi e tecnologie utilizzati senza autorizzazione. La Shadow AI è una sua evoluzione specifica che riguarda strumenti e funzionalità basate sull’intelligenza artificiale.
Perché la Shadow AI è un rischio per le aziende?
Perché può portare alla condivisione non controllata di dati aziendali, creare problemi di privacy e compliance, aumentare la superficie di attacco e rendere difficile sapere quali strumenti vengono utilizzati e per quali finalità.
Come si scopre la Shadow AI?
È possibile combinare analisi del traffico web, monitoraggio delle applicazioni e delle estensioni, sistemi di identity e access management, inventari software, analisi degli acquisti e interviste con i diversi reparti aziendali.
Bisogna vietare la Shadow AI?
Non necessariamente. Un divieto può ridurre la visibilità senza eliminare l’utilizzo. Un approccio più efficace consiste nel misurare l’uso reale, classificare i casi d’uso per rischio e offrire strumenti aziendali sicuri e semplici da utilizzare.
La Shadow AI è un problema solo per l’IT?
No. Coinvolge IT, cybersecurity, legal, privacy, HR, compliance, procurement e soprattutto le funzioni aziendali che utilizzano concretamente l’AI.
Come può un’azienda ridurre la Shadow AI?
Partendo da tre elementi: visibilità sull’utilizzo reale, regole chiare e alternative aziendali efficaci. La formazione dei dipendenti è altrettanto importante per creare un utilizzo consapevole dell’AI.
Se volete approfondire il lato tecnico e normativo di dove finiscono i dati quando un sistema di AI lavora per voi, trovate un approfondimento dedicato in Data residency e data sovereignty in UE, e una guida ai criteri di scelta in Come scegliere una piattaforma AI Agents.
possiamo aiutarti?
il nostro team è a tua disposizione.